¿Sabes realmente qué puede detener tu negocio?
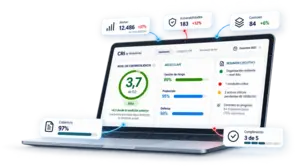
Hacemos que la ciberseguridad trabaje para tu negocio. Y lo demostramos con CRI by Widefense.
Una lectura clara de qué puede afectar la continuidad, qué tan bien estás protegido y si podrás responder y seguir operando.
No es falta de tecnología. Es falta de una respuesta que el negocio pueda usar.
¿Puede seguir operando el negocio?
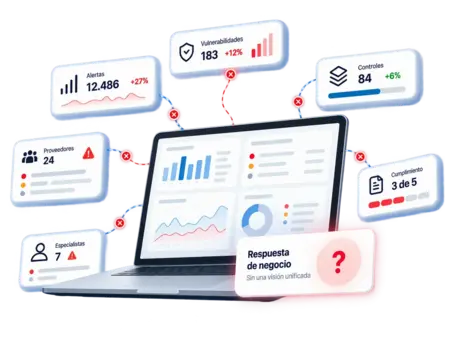
Puedes tener herramientas, controles, proveedores, especialistas y reportes. Cada uno entrega señales distintas.
El problema aparece cuando esas señales siguen separadas y la organización no puede explicar con claridad qué puede afectar la continuidad, qué está limitando hoy su protección y qué debería hacer primero.
Tener más datos no significa tener una decisión.
Medir actividad no es lo mismo que medir capacidad.
Alertas atendidas. Endpoints cubiertos. Vulnerabilidades detectadas. Controles auditados.
Toda esa información sigue siendo necesaria. Pero por sí sola no responde la pregunta que importa al negocio:
si ocurre algo hoy, ¿podemos responder, recuperarnos y seguir operando?
La ciberseguridad no es el destino. Es el medio. El destino es que el negocio pueda seguir operando, decidiendo y compitiendo con confianza.
Medir actividad no es lo mismo que medir capacidad.
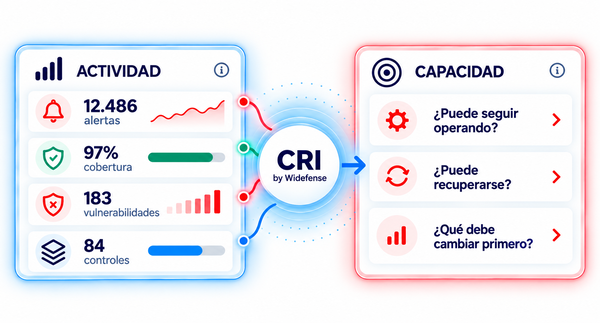
Alertas atendidas. Endpoints cubiertos. Vulnerabilidades detectadas. Controles auditados.
Toda esa información sigue siendo necesaria. Pero por sí sola no responde la pregunta que importa al negocio:
si ocurre algo hoy, ¿podemos responder, recuperarnos y seguir operando?
La ciberseguridad no es el destino. Es el medio. El destino es que el negocio pueda seguir operando, decidiendo y compitiendo con confianza.
Tres preguntas que toda organización debería poder responder.
Determina si puedes detectar, contener, recuperar y continuar cuando la protección no basta.
Una respuesta. Un Nivel. Evidencia detrás de cada punto.
Una respuesta. Un Nivel. Y la evidencia para entender por qué.
NIVEL DE CIBERRESILIENCIA
+0,3 desde la medición anterior
Una brecha prioritaria sigue limitando la condición actual.
QUÉ LO LIMITA HOY
Comprender riesgos
Dependencia crítica sin recuperación validada
Explora las tres preguntas para ver qué evidencia sostiene la lectura y qué acción viene después.
FACTOR LIMITANTE
Dependencia crítica sin recuperación validada
EVIDENCIA
Recuperación de activos críticos
2 activos críticos pendientes de validación
Evidencia verificada · 29 sep 2026
ACCIÓN PRIORIZADA
Validar la recuperación de los activos críticos y cerrar la dependencia antes de ampliar controles de menor impacto.
FACTOR LIMITANTE
Cobertura incompleta en activos críticos
EVIDENCIA
Cobertura de protección
95% de los activos críticos con cobertura verificada
Evidencia verificada · 29 sep 2026
ACCIÓN PRIORIZADA
Cerrar la cobertura pendiente de los activos críticos antes de extender controles sobre activos de menor impacto.
FACTOR LIMITANTE
Un escenario crítico aún requiere una respuesta más rápida
EVIDENCIA
Capacidad de respuesta
5 de 6 escenarios dentro del objetivo definido
Evidencia verificada · 29 sep 2026
ACCIÓN PRIORIZADA
Ajustar el procedimiento del escenario pendiente y volver a medir después de la siguiente validación.
Tu primer Nivel de CiberResiliencia en siete días hábiles.
Empezamos por entender qué no puede detenerse. Después relacionamos controles, capacidades y evidencia. En siete días obtienes una primera lectura, el factor que hoy la limita y las prioridades para mejorar.
Entender el negocio
Identificamos qué procesos no pueden detenerse, los activos que los sostienen y los escenarios que podrían afectar la continuidad.
Verificar protección y capacidad
Relacionamos controles, herramientas, capacidades defensivas y la evidencia disponible para comprobar qué está funcionando y qué sigue abierto.
Obtener tu Nivel
Recibes tu Nivel de CiberResiliencia, qué lo está limitando hoy y las primeras decisiones priorizadas para mejorarlo.
Demostrar la evolución
La evidencia se actualiza y permite comprobar si las decisiones realmente están cambiando la condición del negocio
Conoce cómo construimos tu primer Nivel de CiberResiliencia.
Empezamos por entender qué no puede detenerse. Después relacionamos controles, capacidades y evidencia. En siete días obtienes una primera lectura, el factor que hoy la limita y las prioridades para mejorar.
Identificamos qué procesos no pueden detenerse, los activos que los sostienen y los escenarios que podrían afectar la continuidad.
Relacionamos controles, herramientas, capacidades defensivas y la evidencia disponible para comprobar qué está funcionando y qué sigue abierto.
Recibes tu Nivel de CiberResiliencia, qué lo está limitando hoy y las primeras decisiones priorizadas para mejorarlo.
La evidencia se actualiza y permite comprobar si las decisiones realmente están cambiando la condición del negocio
La misma realidad, a la profundidad que cada rol necesita.
LA MISMA EVIDENCIA
3,7
ALTO
Qué lo limita hoy
Cobertura incompleta en activos críticos
Evidencia
95% de cobertura verificada
29 sep 2026
DIRECTORIO
¿Qué decisión necesita el negocio?
La condición actual está limitada por una brecha de protección sobre activos críticos.
Lo que importa:
La continuidad todavía tiene una dependencia que debe resolverse antes de considerar suficiente la condición actual.
Decisión:
Priorizar el cierre de esa brecha antes de ampliar inversión sobre activos de menor impacto.
LA MISMA EVIDENCIA
3,7
ALTO
Qué lo limita hoy
Cobertura incompleta en activos críticos
Evidencia
95% de cobertura verificada
29 sep 2026
SEGURIDAD
¿Qué debe mejorar primero?
La cobertura de protección de activos críticos alcanza 95%, pero la brecha restante sigue limitando la condición actual.
Lo que importa:
La evidencia muestra con claridad dónde concentrar el esfuerzo y qué condición explica la limitación.
Prioridad:
Cerrar la cobertura pendiente y volver a medir para comprobar el cambio.
LA MISMA EVIDENCIA
3,7
ALTO
Qué lo limita hoy
Cobertura incompleta en activos críticos
Evidencia
95% de cobertura verificada
29 sep 2026
OPERACIÓN
¿Qué hay que ejecutar y demostrar?
Existe una brecha identificada sobre activos críticos y sabemos qué evidencia debe cambiar para mejorar la condición.
Acción:
Completar la cobertura pendiente.
Evidencia esperada:
Cobertura verificada sobre los activos definidos como críticos.
Resultado:
La nueva evidencia vuelve a CRI para comprobar si la condición efectivamente mejoró.
Saber qué debe cambiar no cambia nada. Actuar sobre ello, sí.
CRI identifica qué está limitando tu CiberResiliencia y demuestra si la condición mejora. Cuando necesitas que alguien ejecute el cambio, entra CyberDefense.
CRI BY WIDEFENSE
Identifica. Prioriza. Demuestra.
- Qué está limitando hoy tu condición.
- Qué debería cambiar primero.
- Qué evidencia demuestra que mejoró.
La inteligencia que dirige la decisión.
CYBERDEFENSE
Ejecuta lo que tiene que cambiar.
Detección y Respuesta
Detectar, investigar, contener, responder y recuperar.
Operación de Plataformas
Operar, ajustar y verificar que las plataformas funcionen como deben.
Especialistas Dedicados
Aportar capacidad especializada dentro del equipo del cliente.
Integración de Tecnologías
Diseñar, implementar e integrar las tecnologías que habilitan la protección y la defensa.
Cuatro décadas aprendiendo qué necesita proteger un negocio antes de que se detenga.
Widefense no llegó a la CiberResiliencia por moda. Es la evolución de décadas protegiendo, operando, respondiendo incidentes y trabajando junto a organizaciones que necesitaban algo más que tecnología: necesitaban saber si realmente estaban preparadas para continuar.
40
AÑOS
protegiendo, operando y aprendiendo junto a nuestros clientes.
De proteger tecnología a demostrar CiberResiliencia.
UNA HISTORIA QUE SE REPITE
Llegó buscando antivirus después de un ransomware. La conversación terminó siendo sobre el negocio.
Una organización industrial llegó a Widefense después de sufrir un ataque de ransomware. Su primera pregunta era tecnológica: qué antivirus debía comprar para evitar que volviera a ocurrir.
La conversación cambió cuando dejamos de preguntar únicamente qué herramienta necesitaba y empezamos a preguntar cómo estaba gestionando su ciberseguridad, qué debía proteger y cómo podía demostrar que estaba mejorando.
Con el tiempo, la tecnología dejó de ser la estrategia y pasó a tener un propósito: responder a una condición concreta, justificar decisiones y demostrar evolución frente al directorio.
Esa experiencia es parte de lo que hoy da forma a CRI by Widefense.
No necesitas otra opinión sobre tu ciberseguridad. Necesitas saber dónde estás.
Primer Nivel · factor limitante · prioridades de mejora